漏洞修复2022-05-12
应用服务器V9.0存在文件删除漏洞问题的说明及处理
概述
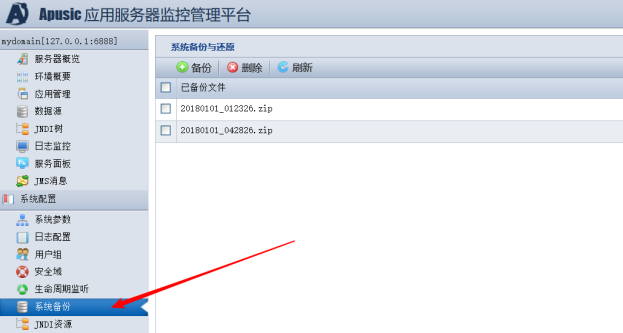
管理员登陆应用服务器V9.0 SP5及后续版本的管理控制台,进入系统备份管理模块,管理员可以修改文件地址路径参数,从而删除其他目录的文件,情况如下:
点击查看系统备份模块
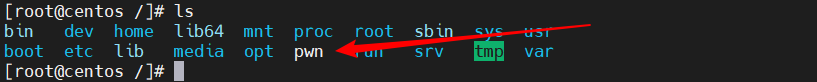
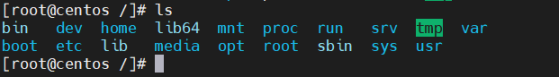
在服务器的根目录下文件文件名pwn
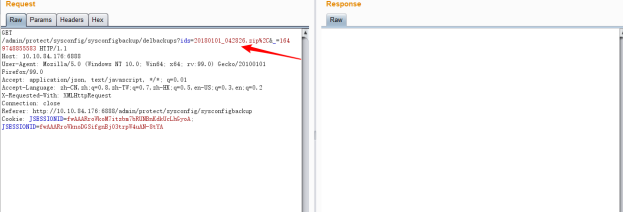
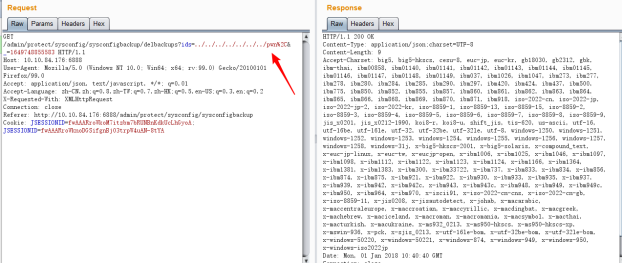
点击备份,生成备份文件,再选中备份文件,点击删除,并使用burpsuite抓包;
修改参数ids的值为../../../../../../../../../pwn%2C
其中%2C为“,”的url编码
服务器中的/pwn文件已经成功删除;
问题分析
应用服务器管理控制台的该功能没有对备份文件进行校验,出现了对非授权文件的删除。
上述的重现操作需要管理员权限登录管理控制后操作,其他非法用户都不能进行操作,影响范围较小。
为了安全性考虑,避免出现误删文件,建议打补丁解决。
处理方案
使用下列补丁进行更新解决该问题,操作步骤如下:
1) 使用附件razor.jar覆盖应用服务器v9.0安装目录下的lib对应的文件
2) 重启应用服务器
其他处理办法
在2022年5月后的产品版本,已经修复了该问题。
相关产品:金蝶Apusic应用服务器AAS