漏洞修复2026-01-15
Apusic应用服务器V10.0企业版存在JSP源码泄露漏洞的修复处理说明
漏洞情况说明
攻击者构造特殊请求访问部署在应用服务器中的SpringMVC框架应用,SpringMVC框架会在应用根目录下查找资源,最终导致下载该jsp页面的源码。
问题分析
影响范围:V10.0企业版 SP1-SP10
漏洞等级:中
触发条件:SpringMVC框架应用、构造了特殊的请求
应用服务器V10.0企业版未对特殊请求URL进行限制,导致SpringMVC框架应用下的JSP页面会泄露源码,非根目录下(如:META-INF/或者WEB-INF/)的JSP文件不受影响;不是SpringMVC框架应用不受影响。
处理方案
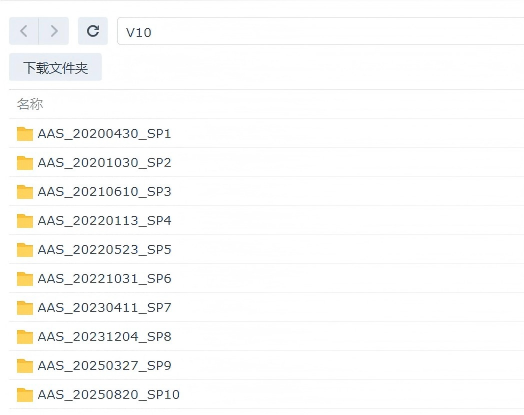
应用服务器V10.0企业版对特殊请求的URL进行限制,并提供补丁,请访问链接https://file.apusic.com/fsdownload/pbLEeUl31/V10进入补丁目录,根据产品对应版本下载对应的补丁,如产品为SP1版本,则进入AAS_20200430_SP1目录下载补丁:
其他说明
查看产品应用服务器V10.0企业版版本:
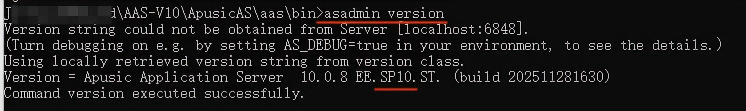
在应用服务器V10.0企业版安装目录下的ApusicAS\aas\bin目录,打开终端并运行命令 asadmin version进行查看,类似如下图确认版本(如果不能确定,请联系当地技术支持人员):
相关产品:金蝶Apusic应用服务器AAS